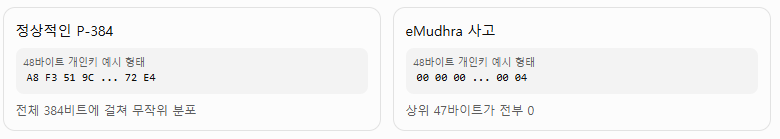
인도의 인증기관 eMudhra의 중간 인증서(Intermediate certificate) 8종의 P-384 개인키가 사실상 8비트인것이 확인되었습니다.
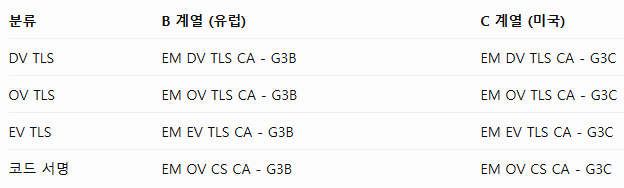
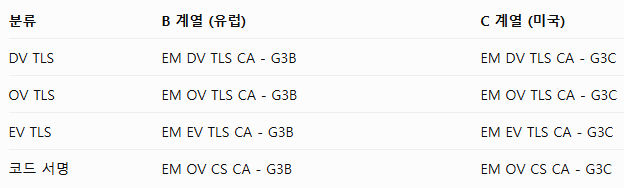
영향을 받은 인증서는 총 8종입니다. 지금은 전부 revoke 처리된 상태입니다.
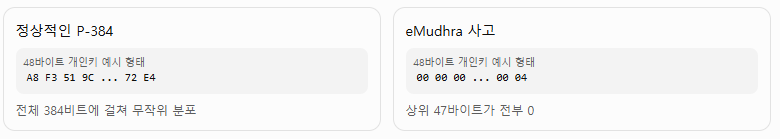
특히 영향을 받은 중간 인증서 중 하나인 EM OV TLS CA - G3C의 개인키는 무려 4였습니다.
eMudhra는 FIPS 140-2 Level 3 인증을 받은 Utimaco 하드웨어 보안 모듈(HSM)을 사용해 개인키를 발급하고 저장해왔습니다. 그러나 미국, 유럽 데이터센터로 키를 이전하기 위해 절차를 진행하던 중 스크립트 결함으로 추정되는 오류로 매우 약한 키가 생성되어 이 키가 대신 사용되었습니다.
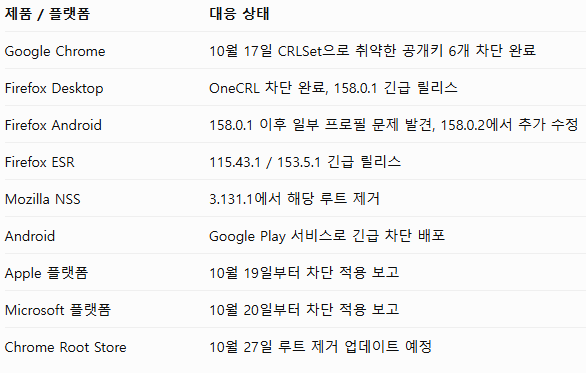
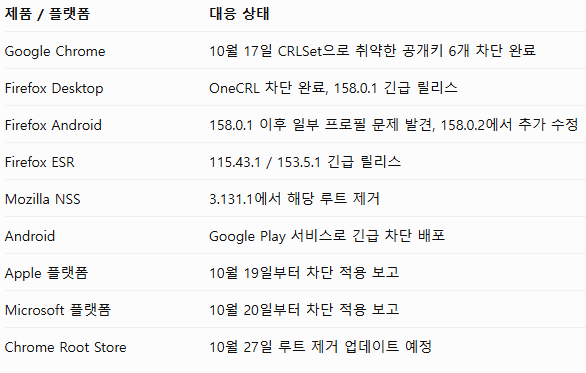
대부분의 브라우저/플랫폼에서는 이미 대응이 완료된 상태입니다.
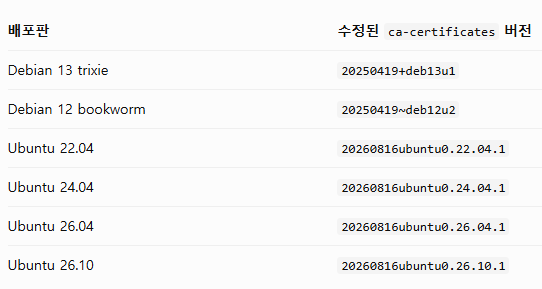
서버차원에서도 대응이 필요한 경우 ca-certificates 패키지 등 ca 패키지를 업데이트하면 됩니다.
curl -v https://dv-g3b-emudhra.we-have-a-problem.com/
curl -v https://dv-g3b-aaa-emudhra.we-have-a-problem.com/
테스트는 위 두 서버를 대상으로 curl 요청시 인증서 문제로 접속 실패하면 패치가 완료된 것입니다.
그나마 다행인 점은 아직 해당 중간인증서 악용 사례는 없다는 점입니다.

댓글 1
이건 AI 탓을 할 수도 없네요. ㄷㄷㄷ