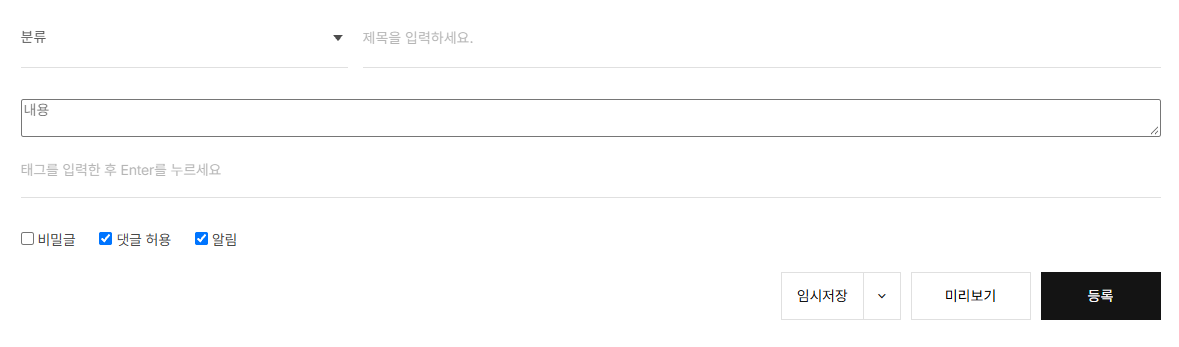
이유는 알 수 없지만(취약점 대응으로 추측했지만 확실하진 않습니다) 에디터를 없애버렸습니다.
이와중에 html 직접 입력은 또 됩니다.
클플 WAF가 있어서 스크립트 태그 등 위험한 내용은 안들어가던데 이런 대응방식은 또 신기한 대응법이네요.
이유는 알 수 없지만(취약점 대응으로 추측했지만 확실하진 않습니다) 에디터를 없애버렸습니다.
이와중에 html 직접 입력은 또 됩니다.
클플 WAF가 있어서 스크립트 태그 등 위험한 내용은 안들어가던데 이런 대응방식은 또 신기한 대응법이네요.


댓글 3
음, 백엔드의 PHP 취약점과 에디터가 무슨 상관이 있는지 모르겠네요. 심지어 HTML 입력을 막지도 않았다면요. 프론트엔드를 업데이트하다가 에디터가 날아가 버린 것 아닐까요?
그런걸수도 있겠네요 시점이 묘하게 맞아떨어져서 그냥 써봤습니다.
XE3 게시판 들어가 본 적 있는데
다시 들어가 봐도 아직도 낯설어요.
근데 에디터까지 빠지니 더 황량해 보여요.
XE3와 XE1은 완전히 다른 느낌이라
XE3 쓰느니 차라리 라이믹스 쓰는게 낫겠어요.